Sinh viên K18 chuyên ngành An toàn thông tin Trường Đại học FPT (FPTU) đã phát hiện 3 lỗ hổng SQL Injection được cấp mã CVE quốc tế. Trong đó, một lỗ hổng thuộc nhóm mức độ nghiêm trọng cao, tiềm ẩn nguy cơ cho kẻ xấu truy cập và can thiệp trái phép vào dữ liệu của các website bị ảnh hưởng.
3 phát hiện bảo mật được ghi nhận quốc tế
Trong quá trình tự nghiên cứu các plugin WordPress, Nguyễn Chí Khanh – sinh viên K18 chuyên ngành An toàn thông tin Trường Đại học FPT (FPTU) đã phát hiện 3 lỗ hổng bảo mật SQL Injection trên các plugin WordPress. Cả 3 phát hiện đều được cấp mã định danh lỗ hổng quốc tế (CVE) – hệ thống định danh được sử dụng rộng rãi để tham chiếu các lỗ hổng bảo mật đã công bố.
Sinh viên Nguyễn Chí Khanh.
Có thể hình dung cơ sở dữ liệu như kho lưu trữ thông tin của một website, còn SQL là ngôn ngữ được sử dụng để yêu cầu hệ thống truy xuất hoặc xử lý dữ liệu. Nếu website không phân biệt đúng dữ liệu do người dùng cung cấp với câu lệnh cần thực thi, kẻ tấn công có thể lợi dụng điểm yếu đó để can thiệp vào các truy vấn, từ đó gây nguy cơ truy cập hoặc tác động đến dữ liệu ngoài phạm vi được phép.
3 lỗ hổng được ghi nhận gồm CVE-2026-73998 với điểm CVSS 8.5, CVE-2026-103352 với điểm CVSS 9.3 và CVE-2026-103066 với điểm CVSS 8.5. Trong đó, điểm CVSS 9.3 thuộc nhóm mức độ nghiêm trọng cao, cho thấy lỗ hổng có thể tiềm ẩn rủi ro đáng kể nếu bị khai thác trong những điều kiện thích ứng. Cả 3 phát hiện đều thuộc nhóm SQL Injection, dạng lỗ hổng xảy ra khi dữ liệu đầu vào không được xử lý an toàn trước khi tham gia vào câu truy vấn cơ sở dữ liệu.
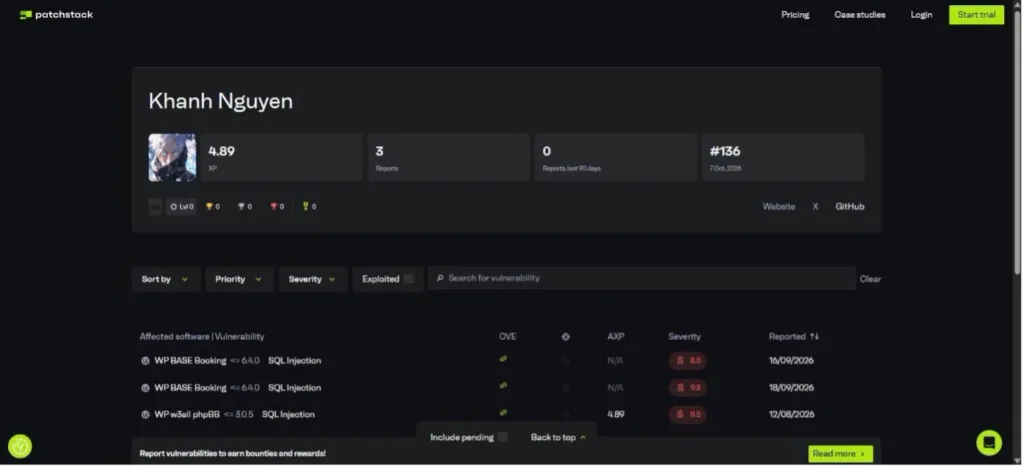
Các lỗ hổng do Khanh phát hiện.
Để một phát hiện được ghi nhận, quá trình nghiên cứu không dừng ở việc nhận diện dấu hiệu bất thường. Người nghiên cứu cần phân tích mã nguồn, kiểm thử giả thuyết, xác minh lỗ hổng, đánh giá mức độ ảnh hưởng và báo cáo theo quy trình để đơn vị liên quan có cơ sở kiểm tra, khắc phục. Với các lỗ hổng trên, Chí Khanh đã thực hiện báo cáo thông qua chương trình Bug Bounty của Patchstack. Sau quá trình báo cáo và phối hợp xử lý, cả 3 lỗ hổng đã được khắc phục. Người sử dụng các plugin liên quan được khuyến nghị cập nhật lên phiên bản mới nhất để hạn chế nguy cơ từ những lỗ hổng đã được công bố.
Từ kiến thức trên giảng đường đến nghiên cứu hệ thống thực tế
Chí Khanh cho biết nền tảng kiến thức chuyên ngành tại FPTU đã giúp cậu hiểu cách một hệ thống vận hành, qua đó xác định nguyên nhân hình thành lỗ hổng thay vì chỉ tập trung vào cách khai thác.
Nam sinh chia sẻ: “Các môn như Mạng máy tính, Cơ sở dữ liệu, Lập trình web và An toàn thông tin… đã giúp em hiểu cách một hệ thống vận hành từ bên trong. Nhờ vậy, khi nghiên cứu các lỗ hổng như SQL Injection hay XSS, em không chỉ biết cách khai thác mà còn hiểu vì sao lỗi xuất hiện, ví dụ do ứng dụng nối dữ liệu người dùng nhập vào câu truy vấn mà không kiểm tra”.
Bên cạnh chương trình học, môi trường thực hành và cộng đồng chuyên môn tại FPTU cũng góp phần quan trọng giúp nam sinh rèn luyện kỹ năng nghiên cứu. Nhờ tham gia câu lạc bộ an toàn thông tin và các cuộc thi CTF tại trường, Khanh có nhiều cơ hội thực hành phân tích lỗ hổng và học hỏi kinh nghiệm từ các anh chị đi trước. Cùng với đó, sự hướng dẫn của giảng viên và mentor đã giúp cậu tiếp cận phương pháp kiểm thử theo chuẩn OWASP Web Security Testing Guide – bộ hướng dẫn kiểm thử bảo mật ứng dụng website của dự án OWASP.
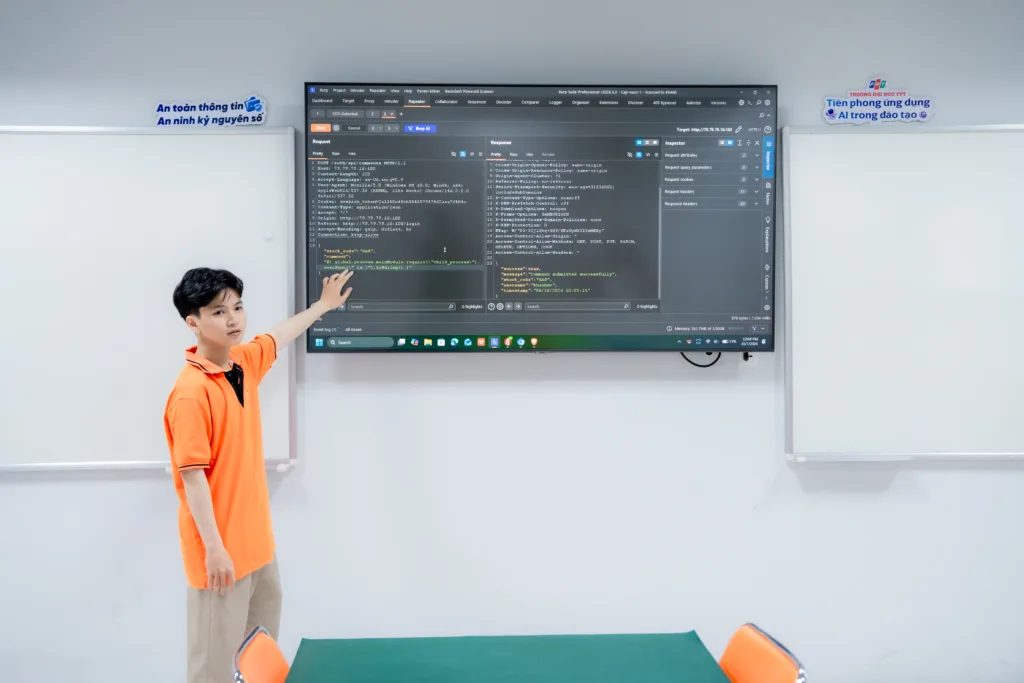
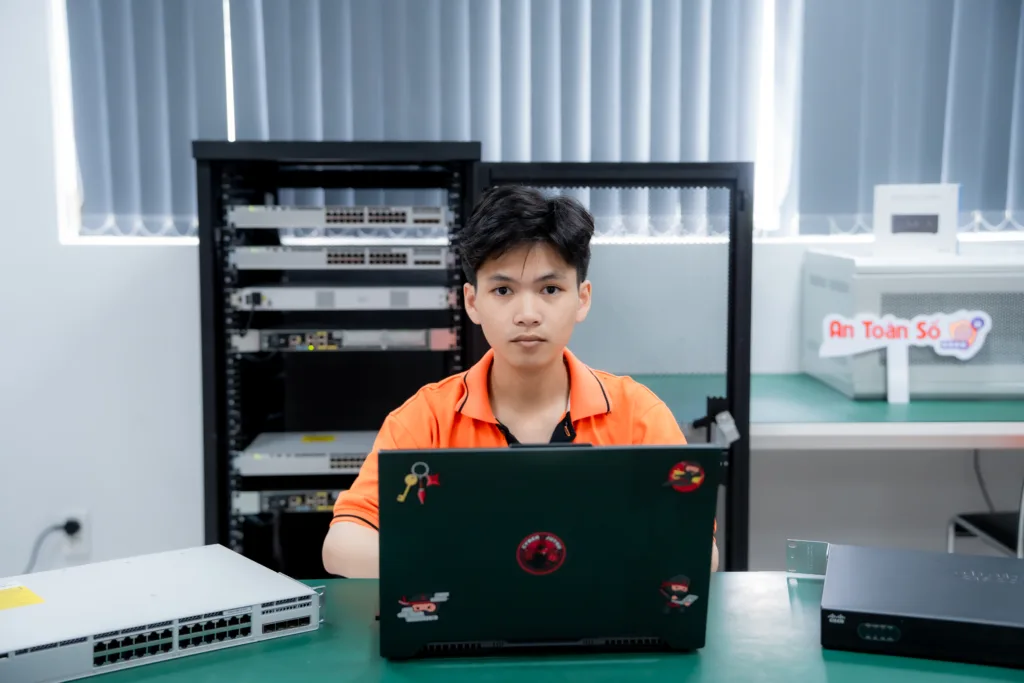
Chí Khanh khi học tập, nghiên cứu trong phòng lab Trường Đại học FPT.
Nam sinh đặt mục tiêu trở thành chuyên gia kiểm thử xâm nhập (Penetration Tester) trong tương lai, tiếp tục theo đuổi việc phát hiện và đánh giá các lỗ hổng bảo mật để góp phần nâng cao khả năng phòng vệ cho hệ thống công nghệ.
Tại FPTU, sinh viên ngành Công nghệ thông tin được định hướng gắn kiến thức chuyên môn với trải nghiệm thực tiễn thông qua các dự án, hoạt động nghiên cứu, cuộc thi và bài toán công nghệ. Với lĩnh vực An toàn thông tin, bên cạnh việc nắm vững nguyên lý vận hành của hệ thống, sinh viên được khuyến khích chủ động cập nhật kiến thức, rèn luyện tư duy phân tích và tuân thủ quy trình nghiên cứu có trách nhiệm.